11 月 11 日,Apache 官方发布 HTTP Server 2.4.71,修复了 mod_http2 模块一个严重漏洞(CVE-2026-119618,奇安信编号 QVD-2026-108595):远程攻击者无需任何认证,就能利用请求处理中的竞争条件破坏堆内存,轻则让 httpd 进程崩溃、拒绝服务,重则以 httpd 进程权限执行任意代码。当天 PoC 和技术细节同步公开,奇安信CERT 于 11 月 13 日发布风险通告,确认已成功复现,评级高危,CVSS 3.1 得分 9.8,影响量级百万级。
Apache HTTP Server 是目前使用最广的开源 Web 服务器,mod_http2 是它的 HTTP/2 实现模块,靠一条连接多路复用多个并发请求,Web 站点、反向代理、API 网关、CDN 回源都在用。一个老牌底层模块,因为两个线程抢同一块没加锁的内存就被攻破——实际崩溃现场如图2:进程以 SIGSEGV 段错误终止,回溯栈停在 apr_allocator_free,调用链穿过 h2 会话处理与 SSL 输入过滤,正是该竞争条件破坏堆后的典型表现。
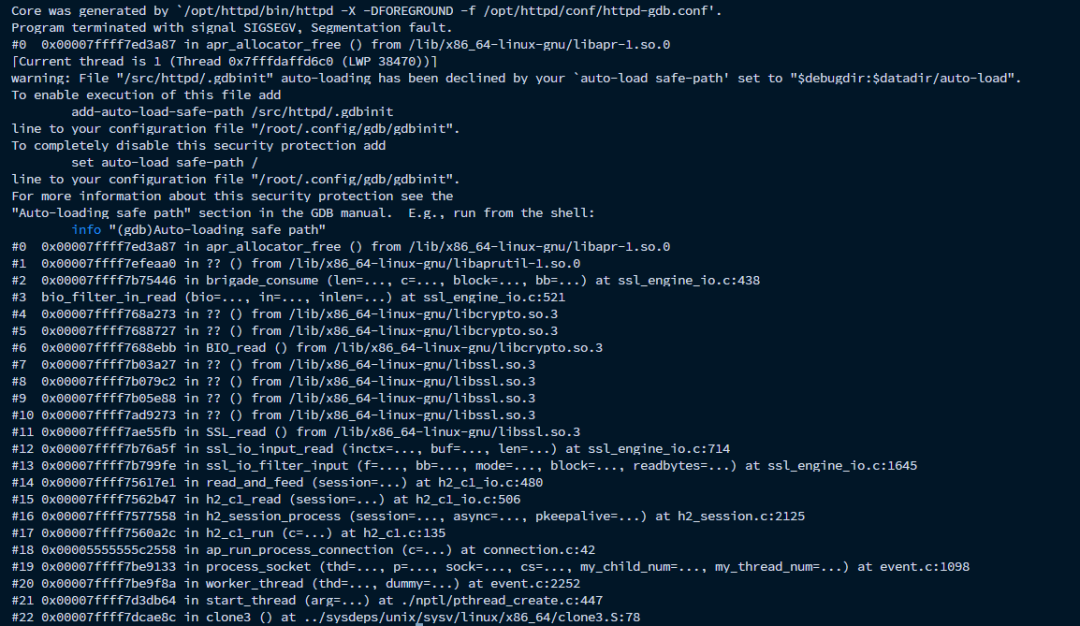
httpd 崩溃现场:SIGSEGV 于 apr_allocator_free(GDB backtrace)
这件事释放的信号比漏洞本身更有意思:HTTP/2 的并发性能红利,是用更复杂的并发代码换来的,而并发代码的每一处疏漏,都会直接变成攻击面。
对运维团队的直接含义是:升级已经不只是“打补丁”,而是一次实打实的资产盘点。哪些机器开着 h2/h2c、哪些公网可达、哪些来不及升级要先关模块,答案只存在于真实的配置文件和进程列表里。修复窗口越短、资产越多、人手越少,“临时关闭 HTTP/2 只留 HTTP/1.1”就越接近唯一的救命选项。
惠友科技视角:建议把这轮修复拆成两步——先摸清暴露面(版本、模块、协议、公网可达性),再定升级顺序(公网当日、内网 72 小时内)。特别提醒:光调 H2MaxWorkers、连接数或请求头大小消除不了这个竞争;h2c 明文协议一样中招,不能只关 TLS 的 h2。
处置建议:首选升级:Apache HTTP Server ≥ 2.4.71;独立版 mod_h2 升到 ≥ 2.0.43(该仓库 2026 年 6 月已归档,建议迁回 httpd 内置 mod_http2)。官方下载:https://httpd.apache.org/download.cgi
临时缓解:关闭 HTTP/2 只保留 HTTP/1.1,或禁用 mod_http2 模块后重启。会损失性能和多路复用,只是过渡手段,尽快安排升级。
判断:PoC 已公开、在野利用未发现——防守方的时间窗口,就是从“技术细节公开”到“第一个在野攻击出现”之间。
漏洞:mod_http2 assign_headers() 竞争条件,未认证远程代码执行;威胁类型为代码执行,利用可能性高。 影响版本:2.4.55 ≤ Apache httpd < 2.4.71;独立 mod_h2 2.0.8~2.0.42;其他受影响组件:无。 利用条件:启用 h2/h2c 且网络可达;无需认证;需要并发 HTTP/2 流加特定请求头布局。 技术原理:assign_headers() 把合成的 Content-Length: 0 写进连接线程(c1)的共享请求头表 req->headers,而不是工作线程(c2)私有的 r->headers_in;表达到容量上限时触发 apr_palloc(),与连接线程在未加锁的 APR 分配器上并发分配/释放内存,造成堆破坏。 状态:POC 已公开、EXP 未公开、技术细节已公开、在野利用未发现。